DDoS Threat Report: Aufgrund der Pandemie so viele Angriffsziele wie nie zuvor

Steigende Zahl von DDoS-Angriffstools und gewaltige Botnets ermöglichen es Cyberkriminellen, verheerende DDoS-Angriffe durchzuführen.
Der aktuelle DDoS Threat Intelligence Report von A10 Networks zeigt, dass die Pandemie nicht nur weitreichende gesellschaftliche Folgen hatte, sondern auch immensen Einfluss auf die Bedrohungslage im digitalen Raum genommen hat . Insbesondere durch die stetig steigende Anzahl an DDoS-Angriffstools und aufgrund der sich immer weiter ausbreitenden Botnets ist es Cyberkriminellen möglich, umfangreiche DDoS-Angriffe durchzuführen. Dadurch, dass zahlreiche Branchen, Dienstleister sowie das Bildungs- und Gesundheitswesen zu einer Verlagerung ihrer Tätigkeit in den digitalen Raum gezwungen wurden, standen Cyberkriminellen mehr Ziele als je zuvor zur Verfügung.
Eine weitere Erkenntnis des Reports ist der steigende Einfluss des neuen Mobilfunkstandards 5G auf die allgemeine Bedrohungslage. Durch die schnellere und bessere Vernetzung von intelligenten Geräten erhalten Cyberkriminelle immer neue Möglichkeiten für den Zusammenschluss von Botnets. Angriffe mit teils verheerenden Konsequenzen für Unternehmen sind die Folge.
Botnets wirken als Katalysator für DDoS-Angriffe
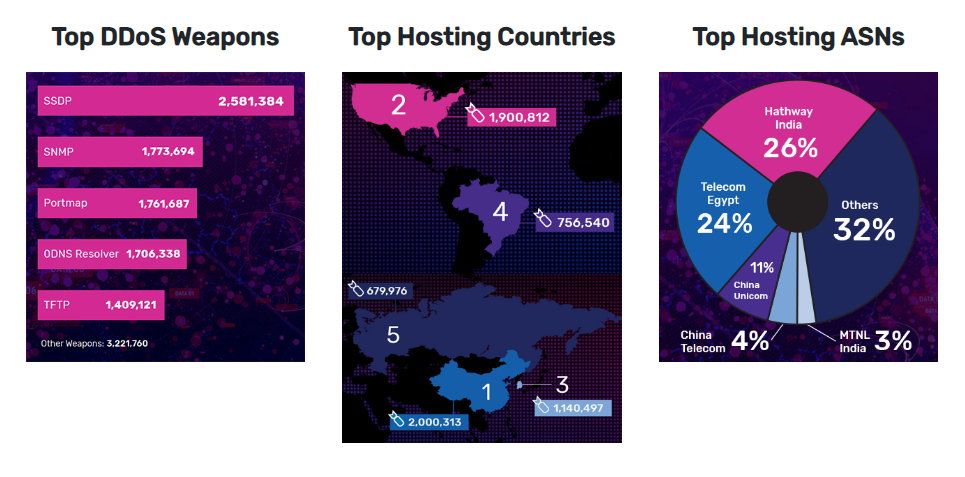
Durch die konsequente Beobachtung von DDoS-Attacken, Angriffsmethoden und zugehörigen Malware-Aktivitäten hat A10 Networks im zweiten Halbjahr 2020 einen stetigen Anstieg der Häufigkeit, Intensität und Raffinesse dieser Bedrohungsform festgestellt. Im State of DDoS Weapons Report konnte A10 Networks einen Anstieg von über 12 Prozent bei der Anzahl potenzieller DDoS-Angriffstools im Internet ausmachen. In absoluten Zahlen handelt es sich um 12,5 Millionen entdeckte kompromittierte Endgeräte, die von Kriminellen für ihre Zwecke missbraucht werden können. Die Auswirkungen dieser Entwicklung können dramatisch sein.
So verzeichnete etwa Amazon im Juni 2020 einen DDoS-Angriff auf seine Public Cloud, der mit 2,3 Terabit pro Sekunde (Tbps) fast doppelt so groß war wie jeder zuvor aufgezeichnete Angriff. Kurz darauf enthüllte Google Details zu einem noch umfangreicheren DDoS-Angriff, der einen Spitzenwert von 2,5 Tbps erreichte. Da die nicht klar identifizierbare Herkunft der Angriffe die Aufklärung der Hintergründe beinahe unmöglich macht, sind präventive Maßnahmen und eine umfassende Vorbereitung auf mögliche DDoS-Attacken essenziell. Nur so kann eine effektive Abwehrstrategie aufgebaut werden.
Erweiterung des Angriffsspektrums mit Malware auf anfälligen Endgeräten
Grundlage für diese enormen Kapazitäten der DDoS-Attacken sind oftmals Botnets, die sich aus kompromittierten Endgeräten speisen. Durch die stetige Weiterentwicklung von Methoden zur unbemerkten Übernahme von Computern, Servern, Routern, Kameras und einer Vielzahl anderer IoT-Geräte und den ausgeklügelten Einsatz von Malware sind gigantische Botnets entstanden. Diese sind für das Portfolio von Hackern unentbehrliche Werkzeuge, um Schaden anzurichten. Hinsichtlich der Standorte dieser Botnet-Agenten konnte A10 Networks klare Schwerpunkte in Indien, Ägypten und China ausmachen, wo etwa drei Viertel der Kapazitäten dieser Werkzeuge zu finden sind.
Eine besondere Beobachtung von A10 Networks stellt zudem der sprunghafte Anstieg der Anzahl dieser Angriffstools im September 2020 in Indien dar. Hierbei wurden mehr als 130.000 IP-Adressen mit eindeutigem Verhalten identifiziert. Als Ursache hierzu wird der Mirai-Malware-Stamm vermutet.
»Die Erkenntnisse aus dem A10 DDoS Threat Report sind ein entscheidender Vorteil bei der Aufstellung einer Strategie zur Verteidigung gegen potenzielle Bedrohungen«, erklärt Heiko Frank, Principal System Engineer bei A10 Networks. »Um sich zu schützen, sollten Organisationen den Datenverkehr von möglicherweise kompromittierten IP-Adressen blockieren und Blacklists erstellen. Wichtig ist es darauf zu achten, dass sich Ausnahmen von diesem Vorgehen durch eingeschränkte Rechte und geringe Datenraten definieren. Zusätzlich können automatisiertes Traffic-Baselining und künstliche Intelligenz dabei helfen, Zero-Day-Angriffe schneller zu erkennen und abzuschwächen. Anomalien und Abweichungen von historischen Zugriffen lassen sich dadurch besser ausfindig und unschädlich machen. Darüber hinaus sollten Unternehmen alle im Netzwerk angeschlossenen Geräte stets auf den neuesten Software-Versionen aktualisiert halten und ausgehende Verbindungen so weit wie möglich verhindern.«
Amplification greift mit Verstärkungsfaktor von über 30 an
Amplification, eine Technik, die die verbindungslose Natur des UDP-Protokolls ausnutzt, kann von Cyberkriminellen dazu genutzt werden, das Ausmaß von DDoS-Attacken enorm zu erweitern. Vereinfacht gesagt geben sich Angreifer dazu als das gewünschte Opfer aus, indem sie die Ziel-IP-Adresse fälschen. Unter dieser IP starten sie anschließend eine Vielzahl an Anfragen auf exponierte Server, die auch auf nicht authentifizierte IPs reagieren. Durch Anwendungen und Protokolle auf diesen Servern, die eine Verstärkungsfunktion erfüllen, wird über die erfolgten Antworten eine Welle an Anfragen auf das eigentliche Ziel gestartet, die um ein Vielfaches größer ist als die ursprünglichen Anfragen. Amplification-Reflection-Angriffe, die Millionen von ungeschützten DNS-, NTP-, SSDP-, SNMP- und CLDAP-UDP-basierten Diensten ausnutzen können, haben zu rekordverdächtigen volumetrischen Angriffen geführt und machen mittlerweile den Großteil der DDoS-Angriffe aus.
Mit einem Verstärkungsfaktor von über 30 gilt SSDP als eine der stärksten DDoS-Angriffswerkzeuge. Der einfachste Schutz gegen solche Angriffe besteht darin, den aus dem Internet stammenden Port-1900-Verkehr zu blockieren, sofern es keinen speziellen Anwendungsfall für die SSDP-Nutzung im Internet gibt. Das Blockieren von SSDP-Verkehr von bestimmten geografischen Standorten, an denen eine hohe Botnet-Aktivität festgestellt wurde, kann ebenfalls einen wirksamen Schutz darstellen.
A10 Networks unterstützt Unternehmen in ihrem Kampf gegen Cyberattacken und liefert ein umfassendes und konvergentes System, mit dem ein weitreichender DDoS-Schutz gewährleistet wird.
Den vollständigen DDoS Threat Intelligence Report von A10 Networks finden Sie hier zum Download. https://www.a10networks.com/marketing-comms/reports/state-ddos-weapons/
477 Artikel zu "DDoS"
NEWS | TRENDS 2020 | TRENDS SECURITY | IT-SECURITY
Die meisten DDoS-Angriffe stammen aus den USA und China
29. August 2020
Der aktuelle Threat Intelligence Report von A10 Networks zeigt, dass die USA und China die führenden Herkunftsländer von Distributed Denial of Service-Angriffen (DDoS) sind . Zudem verdeutlichen die Ergebnisse, dass DDoS-Angriffe in Umfang, Häufigkeit und Komplexität weiter zunehmen und Hacker für ihre Zwecke zu immer unterschiedlicheren Strategien greifen. So werden DDoS-Botnet-Werkzeuge immer häufiger eingesetzt, während…
NEWS | IT-SECURITY | SERVICES
DDoS-as-a-Service wächst trotz Razzien und Verhaftungen
29. August 2020
Nach Angaben der Sicherheitsspezialisten von Radware haben Razzien, Verhaftungen und die Beschlagnahmung von Servern keine nennenswerten Auswirkungen auf das Wachstum illegaler Booter- und Stresser-Dienste. Solche Dienste, auch als DDoS-as-a-Service bezeichnet, werden von vielen Hackern angeboten, die auf diese Weise ihre bestehenden Botnets vermarkten, wenn sie diese nicht gerade selbst für eine Attacke einsetzen. Sie agieren…
NEWS | IT-SECURITY | KOMMUNIKATION | SECURITY SPEZIAL 7-8-2019
Neue Bedrohungsszenarien: 5G – Highspeed auch für DDoS-Angriffe
27. August 2019
Nicht nur Unternehmen und Nutzer werden von den Vorteilen des neuen Mobilfunkstandards profitieren, auch Cyberkriminelle können ihre digitalen Angriffe durch die neue Technologie weiter verbessern. Insbesondere DDoS-Attacken werden durch 5G an Ausmaß und Gravur gewinnen.
NEWS | TRENDS SECURITY | TRENDS 2019 | INTERNET DER DINGE | IT-SECURITY
Cyberkriminelle nutzen verstärkt IoT-Geräte für DDoS-Angriffe
27. März 2019
Laut aktuellem Report lassen sich IoT-Geräte mit Machine-to-Machine-Kommunikationsprotokoll zunehmend für Angriffe ausnutzen. Der neue D»DoS Threat Intelligence Report« zeigt, welche Tools Hacker für ihre Distributed Denial of Service (DDoS)-Angriffe nutzen und welche Ziele sie dabei angreifen. Im Zuge der Studie entdeckte A10 Networks, dass verstärkt IoT-Geräte ausgenutzt werden, um Ziele weltweit mit synchronisierten Attacken…
NEWS | TRENDS WIRTSCHAFT | BUSINESS | TRENDS SECURITY | TRENDS 2017 | IT-SECURITY
DDoS-Angriff kann Unternehmen Millionen kosten
26. Februar 2018
Starker Anstieg der Schadenshöhe gegenüber Vorjahr. Die Kosten von Distributed-Denial-of-Service-Attacken (DDoS-Attacken) für Unternehmen steigen erheblich an. Pro Angriff auf kleine und mittlere Unternehmen belaufen sich die Kosten inzwischen auf 123.000 US-Dollar, bei Großunternehmen beträgt der finanzielle Schaden im Schnitt sogar 2,3 Millionen US-Dollar. Dennoch verwendet nur rund jedes fünfte Unternehmen eine spezielle Sicherheitslösung gegen DDoS-Attacken.…
NEWS | BUSINESS | CLOUD COMPUTING | INFRASTRUKTUR | IT-SECURITY | SERVICES | TIPPS
Checkliste: Fünf Empfehlungen für den Umgang mit DDoS-Angriffen
23. Oktober 2017
DDoS-Studie belegt frappierende Selbstüberschätzung von Unternehmen in Bezug auf die IT-Sicherheit – es fehlen Sicherheitsanalysen und strategisches Vorgehen. Die Studie des Content-Delivery-Network- und Cloud-Security-Spezialisten CDNetworks zeigt eine große Diskrepanz zwischen Wirklichkeit und Selbsteinschätzung in Unternehmen hinsichtlich ihrer IT-Sicherheit . Der Großteil (83 %) der über 300 in der DACH-Region und in Großbritannien befragten Unternehmen war…
NEWS | CLOUD COMPUTING | IT-SECURITY | OUTSOURCING | AUSGABE 9-10-2017
Intelligent DDoS Mitigation System (IDMS) – Wie sieht der optimale Schutz vor DDoS aus?
16. Oktober 2017
Effektive Verteidigung ist keine Frage von »Entweder-oder«. Aktuelle Best Practices fordern sowohl IDMS vor Ort als auch cloud-basierte Abwehrmaßnahmen. Ein mehrschichtiger, hybrider Ansatz bei der DDoS-Abwehr ist die angesagte Strategie.
NEWS | IT-SECURITY | LÖSUNGEN | AUSGABE 5-6-2017
DDoS-Angriffe – die latente Gefahr fürs Online-Business
30. Mai 2017
Auch mittelständische Unternehmen werden zunehmend von DDoS-Attacken heimgesucht. Für diese KMUs wird es in Kürze eine wirkungsvolle Shared-Lösung mit einem attraktiven Preis-Leistungs-Verhältnis geben.
NEWS | TRENDS SECURITY | TRENDS 2016 | IT-SECURITY
Gefährlicher DDoS-Trend: Attacken aus dem Internet der Dinge
8. Februar 2017
1.915 DDoS-Attacken an einem Tag stellen Negativrekord im Jahr 2016 dar. Im vierten Quartal des Jahres 2016 haben sich DDoS-Attacken (Distributed Denial of Service) deutlich weiterentwickelt. Die Angriffsmethoden werden immer anspruchsvoller und das Internet of Things (IoT, Internet der Dinge) bietet Cyberkriminellen neue – oft unzureichend geschützte – Geräte, über die sie Botnetz-basierte DDoS-Angriffe durchführen…