Digitaler Frühjahrsputz: Effizientes Rollenmodell bringt Rechtestrukturen wieder in geordnete Bahnen

In Unternehmen sollte gemäß dem Need-to-know-Prinzip stets sichergestellt sein, dass alle Mitarbeiter die richtigen und notwendigen Berechtigungen besitzen, um ihre Tätigkeiten ausüben zu können. Verschiedene betriebliche Anforderungen, beispielsweise ein Abteilungswechsel oder temporäre Projekte, führen jedoch oftmals dazu, dass bestimmte Rechte neu vergeben werden müssen. Dabei wird allerdings oft vergessen, die »alten« Berechtigungen oder temporär vergebene Berechtigungen wieder zurückzunehmen.
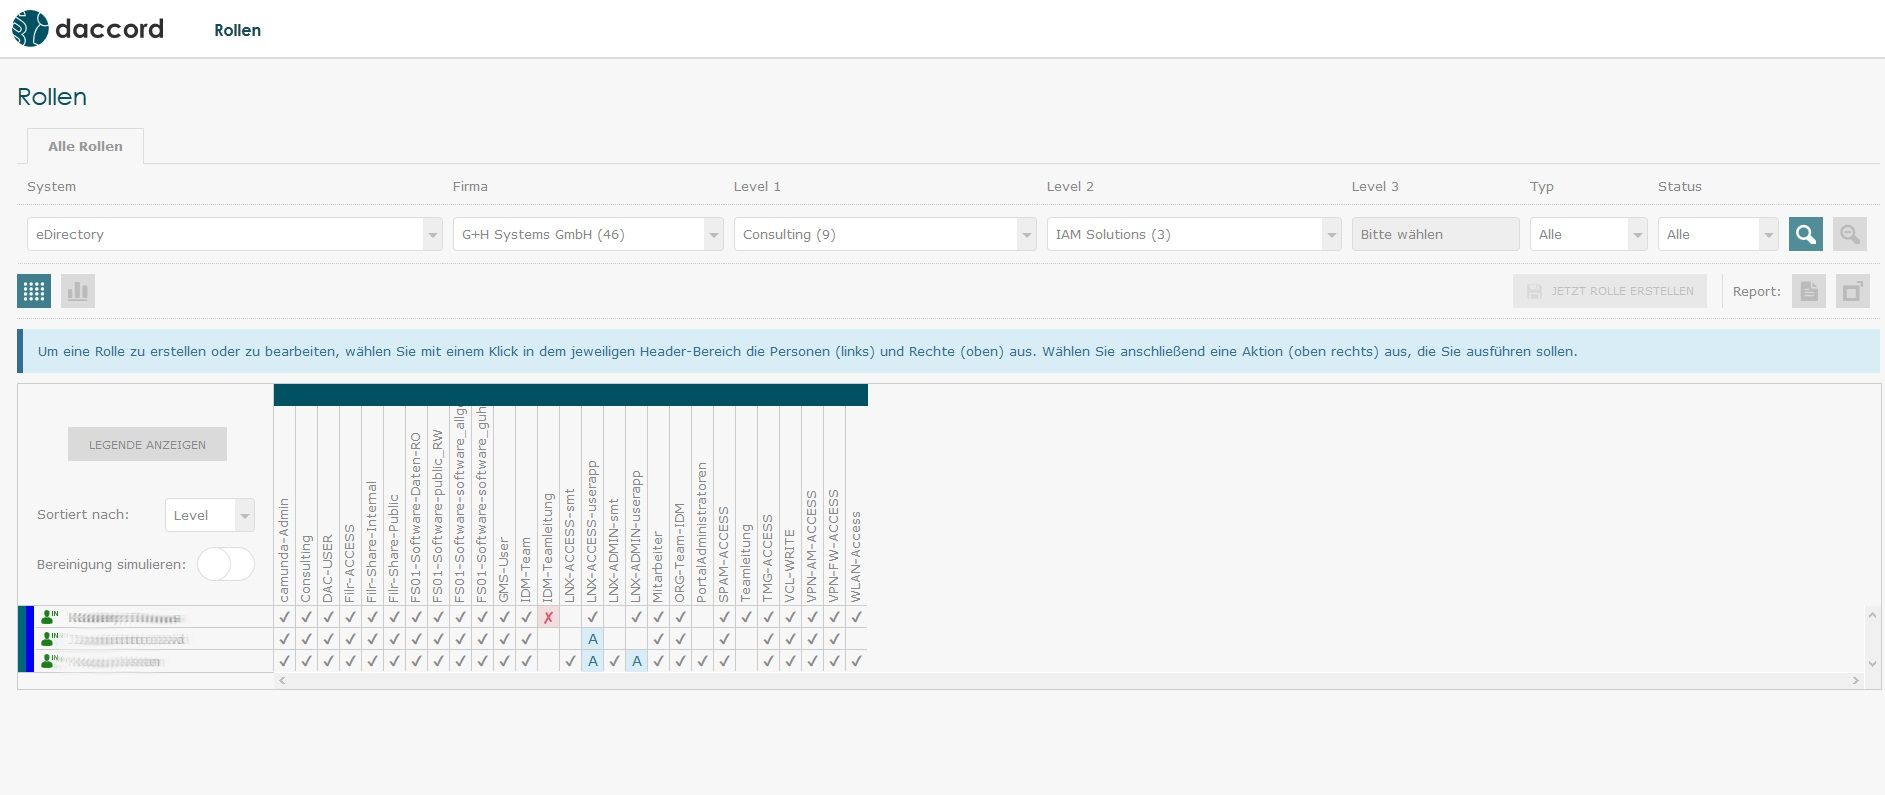
Um Berechtigungschaos zu vermeiden und sämtliche Änderungen einsehen sowie bewerten zu können, eignet sich der Einsatz einer Access-Governance-Lösung, die ein effizientes Tool zur Rollenbildung enthält. Damit lassen sich die Berechtigungen, die ein Mitarbeiter haben soll (Soll-Rollenmodell), mit den tatsächlich vergebenen Rechten (Ist-Zustand) vergleichen. Fallen hierbei Missstände auf, ist es möglich, diese unmittelbar zu bereinigen und damit IT-Sicherheitslücken zu schließen.
Je nach Abteilung und Position benötigen Mitarbeiter gewisse Rechte. So muss zum Beispiel der Leiter der Personalabteilung auf andere Informationen zugreifen können als seine Kollegen in der Fertigung oder im Marketing. In Anbetracht dessen gilt es zu vermeiden, dass Arbeitnehmer falsche oder zu viele Rechte erhalten. Denn durch fehlerhafte Berechtigungen steigt das Risiko, Cyberangriffen zum Opfer zu fallen. Um dies zu verhindern, sollten alle Rollen und Rechte innerhalb der Firma eindeutig festgelegt und zentral einsehbar sein. Hierbei ist es ratsam, eine Access-Governance-Lösung mit einem integrierten Werkzeug zum Aufbau eines Rollenmodells einzusetzen.
Großreinemachen durch effizientes Werkzeug zur Rollenbildung
Häufig gibt es in Betrieben Mitarbeitergruppen, darunter etwa Personen aus derselben Abteilung, die die identischen Rechte haben sollten. In diesem Fall bietet es sich an, die diversen Rechtekombinationen mit Hilfe einer intelligenten Lösung zu Rollen und Rollenstrukturen zusammenzufassen. Wird dies für das komplette Unternehmen ausgeführt, erhält man ein unternehmensweites Soll-Rollenmodell. Beim Vergleich des Rollenmodells mit dem derzeitigen Ist-Zustand lässt sich so auf einen Blick erkennen, an welchen Stellen aufgrund von Abweichungen Handlungsbedarf besteht.
Ein derartiges Tool zur Rollenbildung erweist sich vor allem dann als sinnvoll, wenn neue Mitarbeiter eingestellt werden. Denn damit ist es nicht länger erforderlich, dem jeweiligen Arbeitnehmer die Rechte separat zuzuweisen. Stattdessen lässt sich die jeweilige Rolle – inklusive aller essenziellen Berechtigungen – ganz einfach per Knopfdruck vergeben. Auf diese Weise wird der Prozess deutlich vereinfacht und das Risiko von Sicherheitslücken durch nicht korrekt vergebene Berechtigungen minimiert.
Intelligente Rollenmodellierung
Für eine effiziente Rollenmodellierung sollte das Tool eine übersichtliche Darstellung der Mitarbeiter und deren Berechtigungen nach Organisationseinheiten enthalten. So lassen sich bestimmte Personenkreise auswählen und auf ähnliche Rechtekombinationen überprüfen, die dann zu Rollen gebündelt werden können. Eine Übersicht über die prozentuale Verteilung eines Rechts, beispielsweise innerhalb einer Abteilung, bietet bei der Rollenbildung zusätzliche Unterstützung. Schließlich können die entstandenen Rollen bestimmten Personen oder Personenkreisen zugeordnet werden.
Sebastian Spethmann, Account Manager bei G+H Systems
https://www.daccord.de/editions/access-governance-edition/rolebuilder
218 Artikel zu "Access Governance"
NEWS | BUSINESS PROCESS MANAGEMENT | GESCHÄFTSPROZESSE | IT-SECURITY | LÖSUNGEN | SERVICES | AUSGABE 3-4-2018
Access Governance: DSGVO-konformes IT-Access-Management
15. April 2018
Im Fall von Zugriffsberechtigungen in der IT lassen sich die Anforderungen der DSGVO durch den Einsatz einer geeigneten Software schnell und einfach erfüllen. Eine entsprechende Lösung analysiert und kontrolliert die Mitarbeiterberechtigungen innerhalb eines Unternehmens und bringt Transparenz. Auf diese Weise deckt die Software das Risiko fehlerhafter Berechtigungen auf und erschwert den Missbrauch von Überberechtigungen.
NEWS | PRODUKTMELDUNG
Identity- und Accessmanagement: Neue IAM-Lösung für die Thüringer Aufbaubank
26. September 2020
Beta Systems setzt Rollenkonzepte im IAM-Projekt mit dem GARANCY Identity Manager um. Zentrale der Thüringer Aufbaubank in Erfurt Die regulatorischen Anforderungen der MaRisk nehmen eher zu denn ab. Mit ihrer bisherigen IAM-Lösung konnte die Thüringer Aufbaubank diese nicht mehr bewältigen. Deshalb hat sich das Unternehmen für die Einführung des GARANCY Identity Manager der Beta…
NEWS | IT-SECURITY | STRATEGIEN
Privileged Access Management: Worauf man bei einer zukunftsfähigen PAM-Lösung achten sollte
8. September 2020
Bevor es Privileged Access Management (PAM) gab, konnte man leicht den Eindruck gewinnen, dass praktisch jeder die Möglichkeit hatte auf privilegierte Konten zuzugreifen. Dabei wurde kaum darauf geachtet, wer wann auf was zugreift und welche Aktivitäten mit den betreffenden Zugriffsberechtigungen verbunden sind. Mit der steigenden Zahl von Datenschutzverletzungen und hinreichend komplexen Compliance-Vorgaben wurde schnell klar,…
NEWS | IT-SECURITY | TIPPS
Die vier größten Fehleinschätzungen zum Privileged Access Management
29. April 2020
Privileged-Access-Management-Lösungen, die den Zugang zu kritischen Geschäftsinformationen sichern, sind ein elementarer Bestandteil eines effektiven Cyber-Security-Programms. Allerdings gibt es nach wie vor Fehleinschätzungen rund um die Sicherung privilegierter Konten und Zugangsdaten. Die überwiegende Mehrheit der »erfolgreichen« Cyberangriffe ist auf die missbräuchliche Nutzung privilegierter Zugangsdaten zurückzuführen. Privileged-Access-Management-Lösungen (PAM) bieten hier eine wichtige Verteidigungsschicht. Doch obwohl die Sicherung…
NEWS | IT-SECURITY | TIPPS
Sicher aus der Ferne: Privileged Access für Remote-Administratoren
29. April 2020
Sechs Best Practices für Fernzugriff auf kritische Infrastrukturen. Viele Unternehmen verfügen über Richtlinien und Lösungen für die Telearbeit, doch diese sind meist auf Mitarbeiter zugeschnitten, die vollständig remote agieren oder normalerweise im Büro arbeiten, aber Flexibilität für ungewöhnliche Situationen benötigen. Die derzeitige Lage, mit der die meisten Unternehmen konfrontiert sind, kann die Fähigkeiten ihrer Remote-Arbeitsplätze…
NEWS | IT-SECURITY | KOMMUNIKATION
Sicher aus dem Home Office arbeiten: Advanced Remote Access für externe und mobile Mitarbeiter
21. April 2020
In der modernen Arbeitswelt ist Mobilität nicht mehr wegzudenken und so verlagert sich der Schwerpunkt mehr auf die Produktivität der Mitarbeiter als auf deren Standort. Diese arbeiten überall und zu jeder Zeit: im Café oder im Zug und momentan – häufig notgedrungen – von zu Hause – oft mit den privaten Laptops, Tablets und Smartphones.…
NEWS | IT-SECURITY | WHITEPAPER
Nichts geht ohne Privileged Access Management
8. Januar 2020
Privileged Access Management (PAM) ist für die IT- und Datensicherheit und somit für die erfolgreiche Anwendung von Cloud Computing und künstlicher Intelligenz (KI) unerlässlich. Dies ist das Ergebnis von Paul Fisher, Senior Analyst bei Kuppinger Cole und Autor des White Papers »Grundlagen des Privileged Access Managements«. Dieser Bericht wurde von dem Analystenunternehmen im Auftrag der…
NEWS | BUSINESS PROCESS MANAGEMENT | EFFIZIENZ | FAVORITEN DER REDAKTION | IT-SECURITY | ONLINE-ARTIKEL
Die Bedeutung von Governance, Risiko und Compliance für die Cybersicherheit
23. Oktober 2019
Geht es um die Cybersicherheit, steht der Themenkomplex »Governance, Risk and Compliance (GRC)« oft nicht im Fokus. Er wird nicht selten als bürokratische Hürde angesehen, die der Gefahrenabwehr im Weg steht. Die Bedeutung von GRC sollte jedoch nicht unterschätzt werden. Schließlich hilft ein gezieltes Programm Unternehmen dabei, ihre Sicherheits- und Compliance-Ziele zu erreichen. Gut umgesetzt…
NEWS | BUSINESS PROCESS MANAGEMENT | IT-SECURITY | STRATEGIEN | TIPPS
Identity Governance and Administration: IGA messbar machen – in 5 praktikablen Schritten
9. August 2019
Die meisten Unternehmen verzichten darauf zu messen, wie effektiv ihre Identity-Governance-and-Administration-Lösung (IGA) tatsächlich ist. Falls sie es doch tun, dann wahrscheinlich über eine indirekte Messgröße, zum Beispiel indem man erfasst, wie hoch das Risiko einer Datenschutzverletzung ist oder ob bereits ein Angriff stattgefunden hat oder nicht. Um die komplexe Betrachtung für unsere Zwecke zu…
NEWS | IT-SECURITY | RECHENZENTRUM | STRATEGIEN | TIPPS
IT-Sicherheitsexperten bekunden mangelndes Vertrauen in Privileged Access Management
19. November 2018
Cybersicherheit als solche und insbesondere der Schutz von vertraulichen Daten waren vielleicht nie wichtiger als gerade jetzt. Die allgemeine Aufmerksamkeit richtet sich inzwischen sehr viel stärker auf das Thema. Das gilt gleichermaßen für Regierungen und Aufsichtsbehörden. Die Risiken sind höher denn je. Kein Unternehmen, keine Organisation kann sich mehr hinter einer magischen »BlackBox« verschanzen,…
IT-SECURITY | SERVICES | STRATEGIEN | AUSGABE 5-6-2015
Identity- und Access-Management – Messbare Vorteile durch IAM-Software
12. Juni 2015
Bei der Entscheidung zur Investition in eine Identity- und Access-Management-Lösung spielen berechenbare Vorzüge wie erhöhte Sicherheit und effizienteres Identity Management eine immer größere Rolle.
Read the full article